Innholdsfortegnelse
- Steg 1: Lag en applikasjon i Okta
- Steg 2: Konfigurer applikasjonen og hent påloggingsinformasjon
- Steg 3: Sett opp integrasjonen i Huma
- Bruke Okta-integrasjonen og funksjoner som støttes
- Sikkerhet og etterlevelse
Steg 1: Lag en applikasjon i Okta
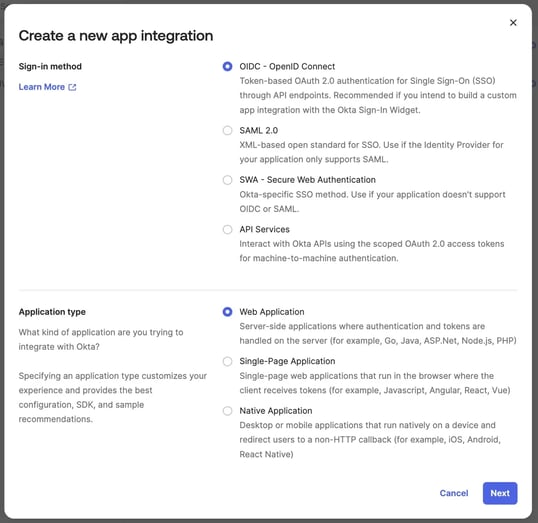
For å komme i gang må du registrere en ny applikasjon i Okta:
- Logg inn i Okta Admin Dashboard
- Gå til «Applications»
- Klikk «Create App Integration»
- Velg «OIDC - OpenID Connect» som innloggingsmetode
- Velg «Web Application» som applikasjonstype
- Klikk «Next»
Steg 2: Konfigurer applikasjonen
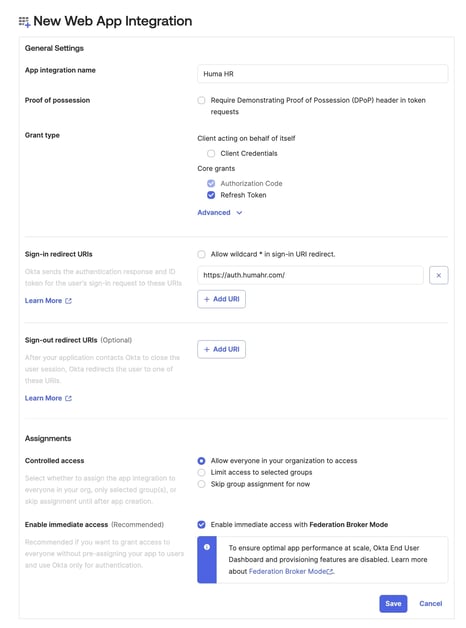
Fyll inn detaljene for applikasjonen:
- Fyll inn «App integration name», for eksempel «Huma»
- Sett «Sign-in redirect URIs» til
https://auth.humahr.com/ - Velg innstillingene dine under «Controlled access» og klikk «Save»
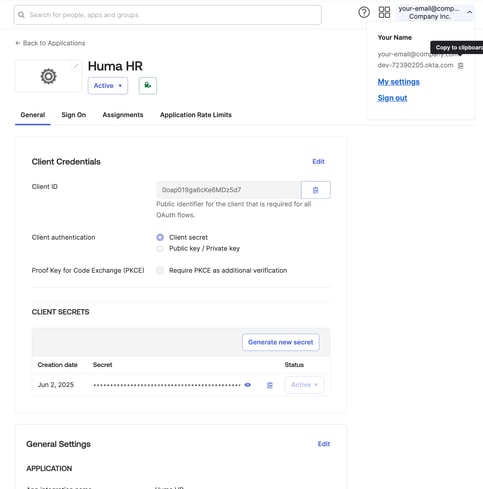
- Finn og kopier dette:
- Client ID
- Client Secret
- Domain. Du finner domenet i menyen under brukernavnet ditt øverst til høyre
Steg 3: Sett opp integrasjonen i Huma
🔐 Du trenger tilgang på systemnivå i Huma for å administrere integrasjoner.
- Logg inn i Huma
- Gå til «Integrasjoner»
- Finn og velg Okta
- Klikk «Sett opp»
- Lim inn Client ID, Client Secret og domenet
- Klikk «Fortsett»
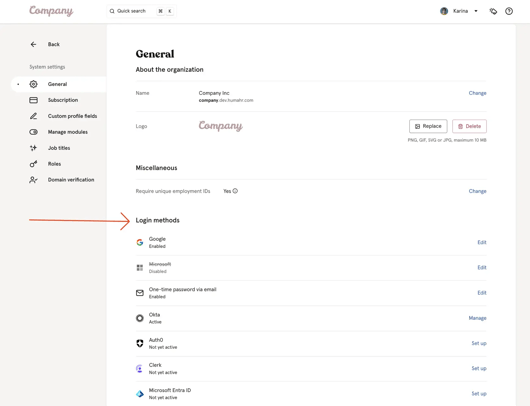
- Når tilkoblingen er opprettet, viser Huma Okta som et innloggingsvalg for organisasjonen deres.
Bruke Okta-integrasjonen og funksjoner som støttes
- Innlogging med Okta: De ansatte kan logge inn i Huma med påloggingsinformasjonen sin fra Okta. Brukeren må ha en e-postadresse i Huma som er den samme som i Okta, for å kunne logge inn.
- Styre tilgangen via Okta: Hvis en bruker deaktiveres eller fjernes i Okta, kan brukeren ikke lenger få tilgang til Huma.
- Flere innloggingsleverandører: Okta kan brukes sammen med andre identitetsleverandører, for eksempel Google og Microsoft Entra ID.
Sikkerhet og etterlevelse