
Innehållsförteckning
- Roller och åtkomst
- Steg 1: Skapa en Okta-applikation
- Steg 2: Konfigurera applikationsinställningarna
- Steg 3: Konfigurera integrationen i Huma
- Funktioner som stöds
- 🔐 Säkerhet och regelefterlevnad
- Vanliga frågor
Roller och åtkomst
| Roll | Åtkomst |
|---|---|
| Systemroll med fullständig åtkomst till Organisation | Kan konfigurera och hantera integrationer |
Steg 1: Skapa en Okta-applikation
Börja med att registrera en ny applikation i Okta:
- Logga in i Okta Admin Dashboard.
- Gå till Applications.
- Klicka på «Create App Integration».
- Välj OIDC - OpenID Connect som inloggningsmetod (Sign-in method).
- Välj Web Application som applikationstyp.
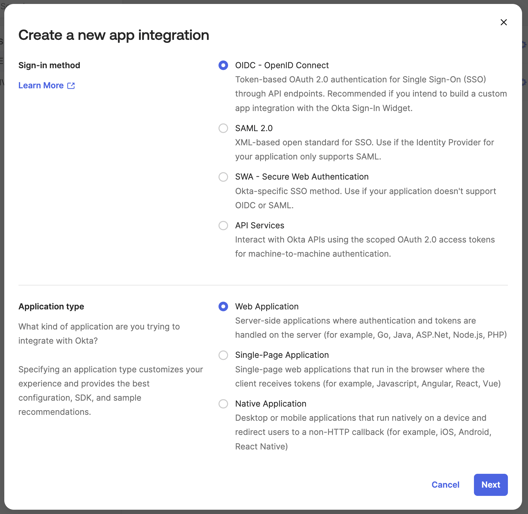
- Klicka på Next.
Steg 2: Konfigurera applikationsinställningarna
Fyll i uppgifterna om applikationen:
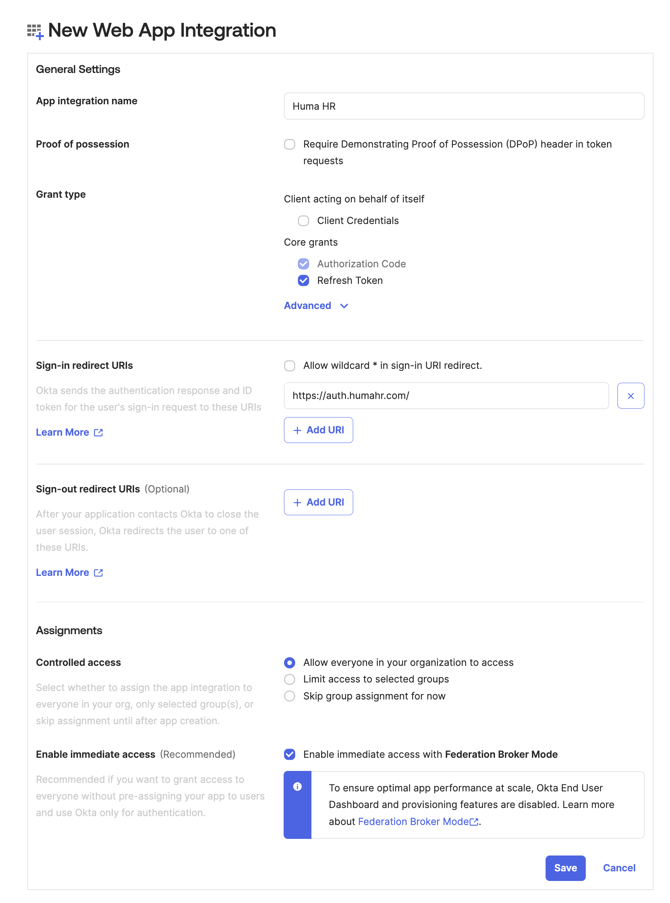
- Ange App integration name (t.ex. Huma).
- Ange Sign-in redirect URIs till
https://auth.humahr.com/ - Välj inställningar under Controlled Access och klicka på Save.
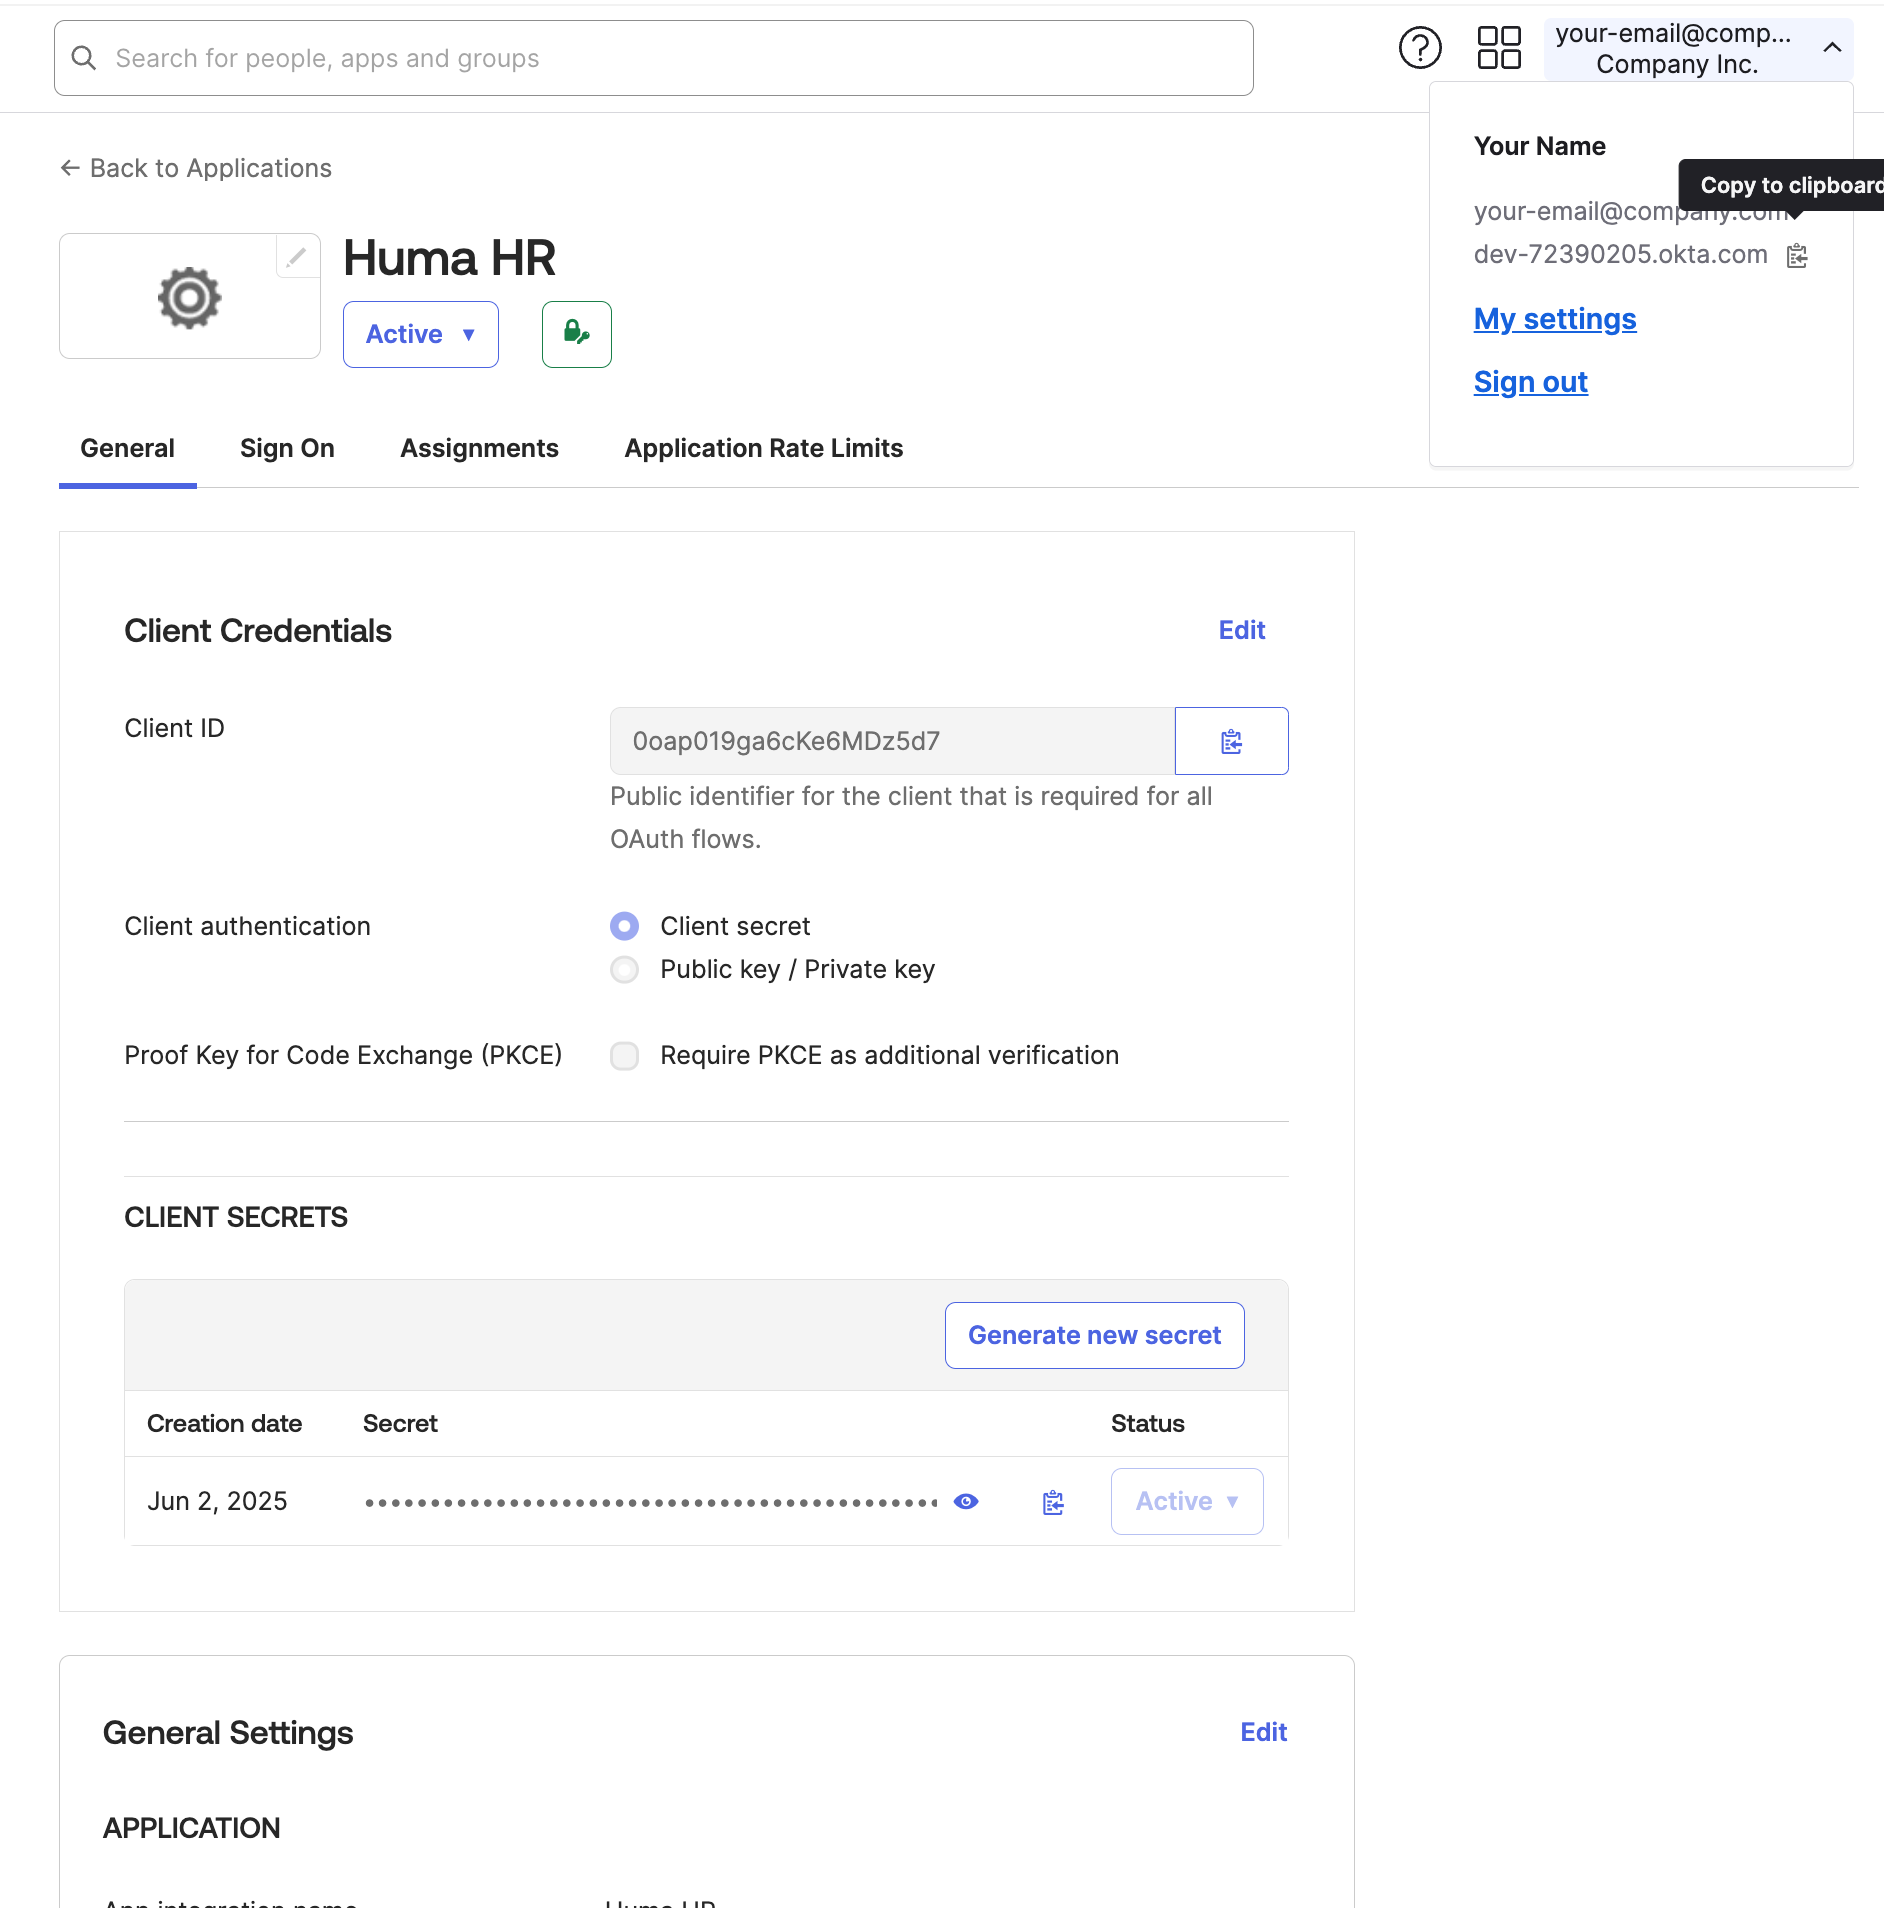
- Leta upp och kopiera följande:
- Client ID
- Client Secret
- Domain – kopiera domänen från användarmenyn uppe till höger.
Steg 3: Konfigurera integrationen i Huma
🔐 Du behöver åtkomst på systemnivå i Huma för att hantera integrationer.
- Logga in i Huma.
- Gå till Integrationer.
- Leta upp och välj Okta.
- Klicka på «Konfigurera».
- Klistra in Client ID, Client Secret och Domain.
- Klicka på «Fortsätt».
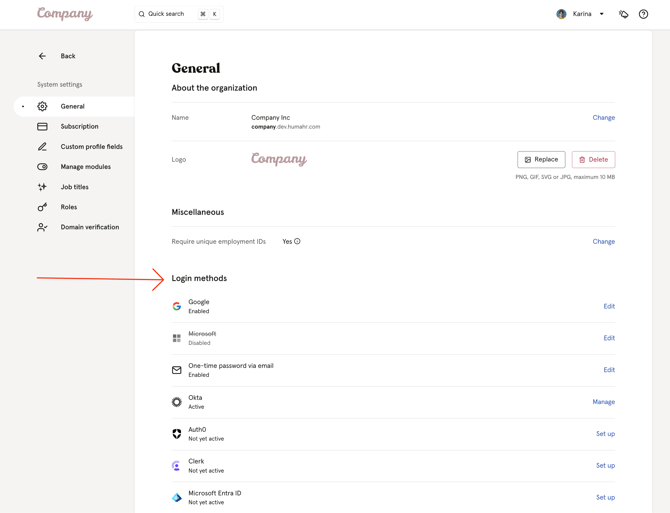
När anslutningen är klar visar Huma Okta som en inloggningsmetod för er organisation. 🎉
Funktioner som stöds
- Inloggning med Okta
Anställda kan logga in i Huma med sina Okta-uppgifter.
👉 Användaren måste ha en matchande e-postadress i Huma för att kunna logga in. - Hantera åtkomst via Okta
Om en användare inaktiveras eller tas bort i Okta kan hen inte längre komma åt Huma. - Flera autentiseringsleverantörer stöds
Okta kan användas tillsammans med andra identitetsleverantörer, till exempel Google och Microsoft Entra ID.
🔐 Säkerhet och regelefterlevnad
Vanliga frågor
Varför kan en användare inte logga in med Okta?
Användaren måste ha en matchande e-postadress i Huma.
Vad händer om en användare inaktiveras i Okta?
Användaren kan inte längre komma åt Huma.
Kan vi använda Okta tillsammans med andra inloggningsmetoder?
Ja. Okta kan användas tillsammans med till exempel Google och Microsoft Entra ID.
Vilken redirect-URI ska vi ange i Okta?
Ange https://auth.humahr.com/ under Sign-in redirect URIs.