Sisällysluettelo
- Roolit ja käyttöoikeudet
- Mikä on API-avain?
- Luo API-avain
- Anna API-avaimelle käyttöoikeus
- Poista API-avaimen käyttöoikeus
- Ennen syyskuuta 2026 luodut API-avaimet
- API-avainten hallinta
- Seuraava vaihe: yhdistä järjestelmäsi
- Usein kysytyt kysymykset
Roolit ja käyttöoikeudet
| Käyttöoikeus | Rooli |
|---|---|
| API-avainten luominen, muokkaaminen, käytöstä poistaminen ja poistaminen | Järjestelmärooli: Organisaatio → Koko organisaatiota koskevat asetukset |
| Käyttöoikeuksien antaminen API-avaimille ja niiden poistaminen | Järjestelmärooli: Roolit → Roolien ja käyttöoikeuksien hallinta |
💡 Avoimen API:n on sisällyttävä organisaatiosi tilaukseen.
🔗 Lue lisää roolien toiminnasta artikkelista Roolit Humassa.
Mikä on API-avain?
API-avaimen avulla toinen järjestelmä voi muodostaa yhteyden Humaan Avoimen API:n kautta. Jokaisella avaimella on Client ID ja Client secret. Toinen järjestelmä kirjautuu niiden avulla.
API-avain saa käyttöoikeudet samalla tavalla kuin henkilö, eli roolien kautta. Sinä päätät, mitkä roolit kullakin avaimella on ja keihin avaimen käyttöoikeus kohdistuu. Näin voit antaa kullekin järjestelmälle vain sen tarvitsemat käyttöoikeudet.
💡 Anna jokaiselle avaimelle mahdollisimman vähän käyttöoikeuksia. Järjestelmä, joka lukee vain tehtävänimikkeitä, ei tarvitse pääsyä palkka- tai poissaolotietoihin.
🔗 Lue lisää vähimpien oikeuksien periaatteesta (Principle of Least Privilege).
🔗 Katso artikkelista Avoin API, miten todennus tehdään ja mistä API-dokumentaatio löytyy.
Luo API-avain
- Siirry kohtaan "Järjestelmäasetukset".
- Valitse vasemmasta valikosta "Avoin API".
- Valitse "Lisää API-avain".
- Anna avaimelle nimi. Voit myös valita kuvakkeen ja lisätä kuvauksen.
- Valitse "Tallenna".
- Client ID ja Client secret näytetään. Kopioi Client secret ja säilytä se turvallisessa paikassa.
- Sulje ikkuna. Avain avautuu luettelossa, joten voit antaa sille käyttöoikeudet heti.
⚠️ Huomaa
-
Et näe Client secretiä enää myöhemmin. Kuka tahansa, jolla on avain, voi lukea tai muuttaa organisaatiosi tietoja, joten suojaa se hyvin. Jos Client secret katoaa, sinun on luotava uusi API-avain.
-
Uudella API-avaimella ei ole käyttöoikeuksia. Se ei voi lukea tai muuttaa mitään, ennen kuin annat sille vähintään yhden roolin.
* Kaikki videolla näkyvät API-avaimet on poistettu, eikä niitä ole enää olemassa.
Anna API-avaimelle käyttöoikeus
Voit antaa API-avaimelle käyttöoikeuden Avoin API -sivulta tai Roolit-näkymästä.
Avoin API -sivulta
- Siirry kohtaan "Järjestelmäasetukset" ja "Avoin API".
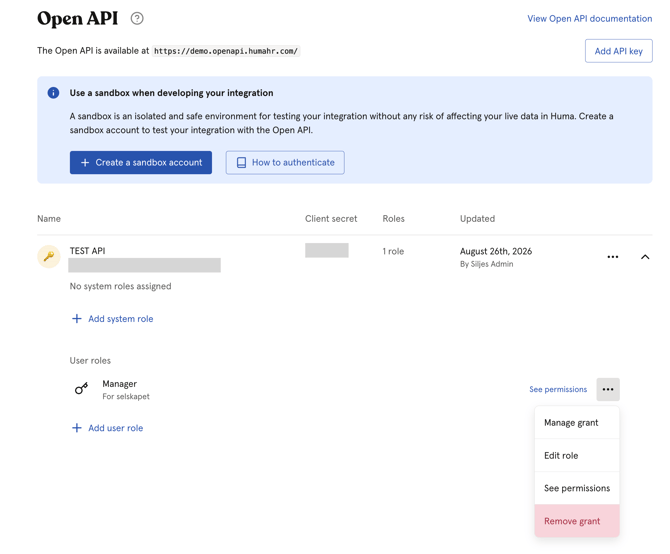
- Avaa avain valitsemalla se luettelosta.
- Valitse "Lisää järjestelmärooli" tai "Lisää käyttäjärooli".
- Valitse rooli, jonka haluat antaa avaimelle.
- Käyttäjäroolissa valitse, keihin avaimen käyttöoikeus kohdistuu: joko "Kaikki" tai "Ryhmien jäsenet" (tietyt tiimit, toimipisteet tai yritykset).
- Valitse "Myönnä käyttöoikeus".
Roolit-näkymästä
- Siirry kohtaan "Järjestelmäasetukset" ja valitse "Roolit".
- Avaa "API-avaimet"-välilehti, niin näet kaikki avaimet ja niiden roolit.
- Valitse avain ja sitten "Lisää järjestelmärooli" tai "Lisää käyttäjärooli".
- Jatka yllä olevista vaiheista 4–6.
💡 Huomaa
-
Voit myös siirtyä kohtaan "Käyttäjäroolit" tai "Ylläpitäjien roolit", avata roolin ja valita "Myönnä käyttöoikeus". Valitse kohdassa "Seuraavat API-avaimet" yksi tai useampi avain. Voit antaa saman roolin henkilöille ja API-avaimille samanaikaisesti.
-
Avoin API -sivun luettelossa näkyy, montako roolia kullakin avaimella on.
-
Valitse roolin kohdalla "Näytä käyttöoikeudet", niin näet ennen myöntämistä, mihin rooli antaa pääsyn.
🔗 Lue lisää roolien hallinnasta Humassa.
Poista API-avaimen käyttöoikeus
- Siirry kohtaan "Järjestelmäasetukset" ja "Avoin API" tai kohtaan "Roolit" ja "API-avaimet"-välilehdelle.
- Avaa avain valitsemalla se.
- Valitse poistettavan roolin vierestä kolme pistettä.
- Valitse "Poista käyttöoikeus" ja vahvista.
⚠️ Muutos tulee voimaan heti. Jos avain menettää käyttöoikeuden, jota siihen yhdistetty järjestelmä tarvitsee, järjestelmän pyynnöt hylätään. Jos poistat avaimelta viimeisen roolin, avain ei voi lukea tai muuttaa mitään.
Ennen syyskuuta 2026 luodut API-avaimet
Ennen tätä muutosta jokainen uusi API-avain sai automaattisesti Johtaja-roolin kohteeseen Kaikki. Olemassa olevat avaimet säilyttävät tämän roolin.
Suosittelemme, että käyt olemassa olevat avaimesi läpi:
- Siirry kohtaan "Järjestelmäasetukset" ja "Avoin API".
- Valitse kukin avain nähdäksesi sen roolit.
- Anna avaimelle sen tarvitsemat roolit.
- Poista Johtaja-rooli, jos avain ei tarvitse sitä.
⚠️ Lisää uudet roolit ennen kuin poistat Johtaja-roolin. Näin yhdistetty järjestelmä ei menetä käyttöoikeuttaan välillä.
🔗 Katso artikkelista Roolit Humassa, mihin Johtaja-rooli antaa pääsyn.
API-avainten hallinta
Sinulla voi olla useita API-avaimia samanaikaisesti. Valitse avaimen vierestä kolme pistettä, niin voit:
- Muokkaa API-avainta — Muuta nimeä, kuvaketta ja kuvausta.
- Kopioi Client ID — Kopioi avaimen Client ID leikepöydälle.
- Poista API-avain käytöstä — Avain lakkaa toimimasta heti. Sen roolit säilyvät. Ota se uudelleen käyttöön valitsemalla "Ota API-avain käyttöön".
- Poista — ⚠️ Avain poistetaan heti, eikä sitä voi palauttaa. Kaikki sillä tehdyt pyynnöt hylätään, mikä voi häiritä Avoimesta API:sta riippuvaisia järjestelmiä.
💡 Käytöstä poistetun avaimen nimi näkyy yliviivattuna sekä luettelossa että Roolit-näkymän "API-avaimet"-välilehdellä.
Seuraava vaihe: yhdistä järjestelmäsi
Kun API-avaimella on tarvittavat käyttöoikeudet, voit yhdistää järjestelmäsi Humaan.
- Hae access token Client ID:n ja Client secretin avulla.
- Lähetä access token jokaisen Avoimelle API:lle tehtävän pyynnön mukana.
- Etsi API-dokumentaatiosta järjestelmäsi tarvitsemat endpointit.
💡 Käytä sandbox-tiliä, kun rakennat ja testaat integraatiota. Löydät "Luo sandbox-tili"-painikkeen Avoin API -sivulta.
🔗 Lue artikkelista Avoin API, miten todennus tehdään ja mistä API-dokumentaatio löytyy.
Usein kysytyt kysymykset
Miksi uusi API-avaimeni ei voi lukea tai muuttaa mitään?
Uudella avaimella ei ole käyttöoikeuksia, ennen kuin annat sille roolin. Avaa avain Avoin API -sivulla ja valitse "Lisää järjestelmärooli" tai "Lisää käyttäjärooli".
Toimiiko nykyinen API-avaimeni edelleen?
Kyllä. Ennen syyskuuta 2026 luodut avaimet säilyttävät Johtaja-roolin kohteeseen Kaikki. Voit muuttaa niiden käyttöoikeuksia milloin tahansa.
Saako API-avain ilmoituksen, kun sille annetaan uusi rooli?
Ei. Henkilöt saavat sähköpostin, kun heille annetaan rooli, mutta API-avaimet eivät.
Voinko antaa saman roolin usealle API-avaimelle kerralla?
Kyllä. Siirry kohtaan "Roolit", avaa rooli, valitse "Myönnä käyttöoikeus" ja valitse useita avaimia kohdassa "Seuraavat API-avaimet".
Mitä tapahtuu, jos Client secret katoaa?
Et voi hakea sitä uudelleen. Luo uusi API-avain, anna sille samat roolit ja poista vanha avain.
Mitä eroa on API-avaimen käytöstä poistamisella ja poistamisella?
Käytöstä poistamisen voi perua, ja avain säilyttää roolinsa. Poistaminen on pysyvää, ja kaikki avaimella tehdyt pyynnöt hylätään.