Sisällysluettelo
Neljä roolityyppiä
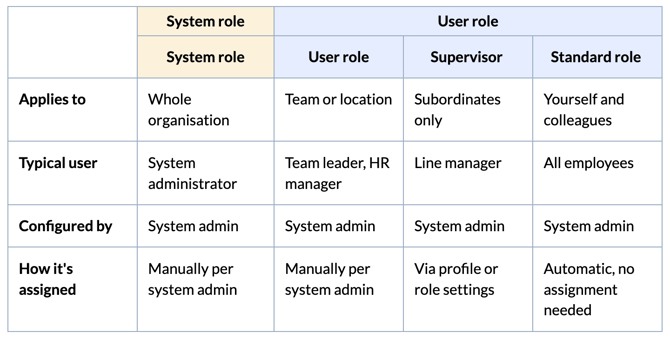
Humassa on joustava roolipohjainen järjestelmä. Se suojaa yksityisyyttä ja määrää, mitä kukin käyttäjä voi nähdä ja hallita. Rooleja on neljää tyyppiä, ja jokainen toimii organisaation eri tasolla.
Järjestelmäroolit
Järjestelmärooli antaa pääsyn koko organisaatiota koskeviin asetuksiin ja ylläpitotoimintoihin. Toisin kuin käyttäjäroolit, järjestelmäroolit koskevat koko organisaatiota, eivät vain tiettyä tiimiä tai toimipistettä.
Rooli antaa paljon hallintaoikeuksia ja näkyvyyttä. Siksi suosittelemme harkitsemaan tarkkaan, kenelle annat sen.
Järjestelmärooleista löydät seuraavat valmiit roolit:
-
Järjestelmän ylläpitäjä — lukittu rooli kaikkien järjestelmätoimintojen ja käyttöoikeuksien hallintaan.
-
Poikkeamien käsittelijä — lukittu rooli poikkeamailmoitusten käsittelyyn.
-
Whistleblowing-käsittelijä — lukittu rooli ilmiantajien ilmoitusten käsittelyyn.
💡 Vähintään yhdellä käyttäjällä on aina oltava järjestelmärooli. Et voi poistaa järjestelmäroolia käyttäjältä, jos hän on ainoa, jolle rooli on annettu.
💡 Järjestelmärooli ei automaattisesti anna pääsyä työntekijöiden profiileihin tai asiakirjoihin. Työntekijätietojen hallinta edellyttää käyttäjäroolia, jossa on "Katselu ja muokkaus" -oikeus. Asiakirjojen käyttöoikeuden antaa aina erikseen asiakirjan omistaja.
Käyttäjäroolit
Käyttäjäroolit annetaan tiettyihin tiimeihin tai toimipisteisiin. Ne määräävät, mitä henkilö voi nähdä ja tehdä ryhmän jäsenten profiileissa. Käyttäjällä voi olla useita käyttäjärooleja samanaikaisesti, ja kaikkien roolien käyttöoikeudet yhdistetään.
Käyttäjärooleista löydät seuraavat valmiit roolit:
-
Johtaja — oletusrooli tiimien ja toimipisteiden jäsenten hallintaan. Voit katsella ja muokata profiileja, poissaoloja, tehtäviä ja muuta — mutta vain oman ryhmäsi työntekijöiden osalta.
-
Palkkahallinnon päällikkö — oletusrooli tiimien ja toimipisteiden jäsenten palkkatietojen hallintaan.
💡Jos käyttäjälle annetaan rooli ryhmään, hänen ei tarvitse itse olla ryhmän jäsen. Kun käyttäjälle annetaan uusi rooli, hän saa siitä ilmoituksen sähköpostiin.
Esihenkilö (käyttäjärooli)
Esihenkilön rooli määrää, mitä lähiesihenkilö voi nähdä ja tehdä nimenomaan omien tiimiläistensä profiileissa. Järjestelmän ylläpitäjä antaa roolin joko työntekijän profiilissa tai esihenkilön roolin asetuksissa, ja rooli tulee automaattisesti voimaan, kun joku määritetään esihenkilöksi.
Esihenkilöillä on pääsy seuraaviin tietoihin tiimiläistensä profiileissa:
- Poissaolot
- Työsuhteen aloitus ja työsuhteen lopetus
- Prosessit
- Kompetenssit
- Merkkipäivät
💡Huma ei salli kehämäisiä esihenkilöketjuja. Siksi henkilöt, joiden esihenkilönä joku toimii suoraan tai välillisesti, eivät ole valittavissa hänen uudeksi esihenkilökseen.
🔗 Lue koko ohje esihenkilön roolista Humassa.
Vakioroolit (käyttäjärooli)
Vakioroolit ovat käyttäjärooleja, jotka koskevat kaikkia automaattisesti, eikä niitä tarvitse antaa erikseen. Järjestelmän ylläpitäjä määrittää ne. Ne asettavat perustason sille, mitä kaikki käyttäjät voivat nähdä ja tehdä sekä omassa profiilissaan että työtovereidensa profiileissa.
Vakiorooleissa on kaksi osaa:
-
Omissa profiileissaan — mitä kaikki voivat nähdä ja hallita omassa profiilissaan.
-
Muiden profiileissa — mitä kaikki voivat nähdä ja hallita työtovereidensa profiileissa.
Yleiskuva käyttäjien rooleista
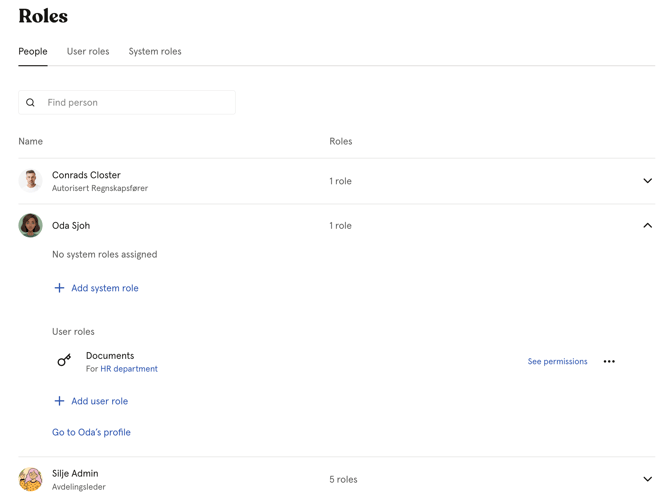
Humassa on oma näkymä, jossa näet kaikki käyttäjät ja heille annetut roolit. Näin saat kokonaiskuvan siitä, kenellä on pääsy mihinkin organisaatiossasi. Näkymä on erityisen hyödyllinen johtajille ja järjestelmän ylläpitäjille, jotka valvovat käyttöoikeuksia.
- Siirry kohtaan "Järjestelmäasetukset"
- Napsauta "Roolit"
- Siirry "Ihmiset"-välilehdelle
- Napsauta käyttäjää nähdäksesi kaikki hänen roolinsa
Roolien mukauttaminen
Kaikkia Human rooleja lukittuja lukuun ottamatta voi muokata organisaatiosi tarpeisiin. Voit myös luoda uusia rooleja alusta alkaen tai poistaa rooleja, joita et enää tarvitse.
🔗 Lue, miten rooleja hallitaan Humassa.