Sisällysluettelo
- Asiakirjojen käyttöoikeudet Humassa
- Järjestelmäroolit
- Käyttäjäroolit
- Suora käyttöoikeus asiakirjaan
- Miksi ylläpitäjillä ei ole automaattisesti pääsyä kaikkiin asiakirjoihin
- Usein kysyttyä
Asiakirjojen käyttöoikeudet Humassa
Asiakirjojen käyttöoikeuksia Humassa hallitaan kolmella erillisellä mekanismilla, jotka toimivat hyvin eri tavoin. Kun ymmärrät niiden erot, pystyt määrittämään asiakirjojen käyttöoikeudet oikein organisaatiossasi.
| Mekanismi | Mitä se hallitsee |
|---|---|
| Järjestelmärooli | Koko organisaatiota koskevat asetukset, esimerkiksi oikeus nähdä luettelo kaikista asiakirjoista tai hallita smart-asiakirjamalleja |
| Käyttäjärooli | Pääsy tietyille ryhmille jaettuihin asiakirjoihin, esimerkiksi oikeus nähdä ja muokata tiimille tai toimipisteelle jaettuja asiakirjoja |
| Suora käyttöoikeus asiakirjaan | Käyttöoikeus, joka on myönnetty erikseen tietyssä asiakirjassa henkilölle, ryhmälle tai kaikille |
💡 Järjestelmärooli ei anna sinulle automaattisesti pääsyä asiakirjojen sisältöön. Järjestelmäroolit ja käyttäjäroolit toimivat toisistaan riippumatta.
Järjestelmäroolit
Roolissa on kolme asiakirjoihin liittyvää järjestelmäoikeutta:
-
Asiakirjat → Sähköinen allekirjoitus
Voit määrittää ja hallinnoida asiakirjojen sähköistä allekirjoittamista Humassa. -
Asiakirjat → Smart-asiakirjamallit ja -tyylit
Voit luoda, muokata ja poistaa smart-asiakirjamalleja ja asiakirjatyylejä, joita voidaan käyttää koko organisaatiossa. -
Asiakirjat → Hallitse kaikkia asiakirjoja
Näet yleiskuvan kaikista organisaation asiakirjoista, mukaan lukien nimen, luontipäivän, luokan ja käyttöoikeusasetukset. Rooli ei anna pääsyä asiakirjojen sisältöön. Jos yrität avata asiakirjan, johon sinulle ei ole erikseen myönnetty käyttöoikeutta, näet viestin: "Rajoitettu asiakirja. Vain käyttäjät, joille on myönnetty käyttöoikeus, voivat tarkastella sitä."
💡 "Hallitse kaikkia asiakirjoja" -järjestelmärooli ei oletuksena sisälly Human valmiiseen System Admin -rooliin. Saadaksesi tämän oikeuden sinun on käytettävä toista järjestelmäroolia tai luotava uusi.
🔗 Lue lisää "Hallitse kaikkia asiakirjoja" -roolin tulevasta muutoksesta.
🔗 Lue lisää Human järjestelmärooleista.
Käyttäjäroolit
Käyttäjärooli, jossa on asiakirjojen käyttöoikeus, antaa sinulle oikeuden nähdä ja hallita asiakirjoja, jotka on jaettu tietyissä ryhmissä, esimerkiksi tiimille, toimipisteelle tai koko organisaatiolle.
| Käyttöoikeustaso | Mitä voit tehdä |
|---|---|
| Vain katselu | Näet ryhmälle jaetut asiakirjat. Et voi muokata niitä, muuttaa käyttöoikeusasetuksia tai poistaa niitä. |
| Katselu ja muokkaus | Näet ja muokkaat ryhmälle jaettuja asiakirjoja, hallinnoit niiden käyttöoikeusasetuksia ja poistat niitä. |
Esimerkki: näin käyttäjäroolit toimivat käytännössä
-
Anna on HR-päällikkö. Hänellä on käyttäjärooli, jossa on "Katselu ja muokkaus" -käyttöoikeus asiakirjoihin Markkinointi-tiimin osalta.
-
Erik on Markkinointi-tiimin tiiminvetäjä, jolla ei ole asiakirjoihin liittyvää käyttäjäroolia.
| Asiakirja on jaettu | Näkeekö Anna sen? | Näkeekö Erik sen? |
|---|---|---|
| Kaikille organisaatiossa | ✅ Kyllä | ✅ Kyllä |
| Markkinointi-tiimille | ✅ Kyllä | ✅ Kyllä |
| Markkinointi-tiimin ylläpitäjille | ✅ Kyllä – hänellä on käyttäjärooli, jossa on asiakirjojen käyttöoikeus Markkinointi-tiimin osalta | ❌ Ei – hänellä ei ole asiakirjoihin liittyvää käyttäjäroolia |
| Vain Erikille henkilökohtaisesti | ❌ Ei – ellei häntä ole erikseen lisätty | ✅ Kyllä |
| Vain Annalle henkilökohtaisesti | ✅ Kyllä | ❌ Ei – ellei häntä ole erikseen lisätty |
💡 Käyttäjärooli, jossa on asiakirjojen käyttöoikeus, antaa pääsyn vain niihin asiakirjoihin, jotka on erikseen jaettu sille ryhmälle, jonka osalta sinulle on myönnetty käyttöoikeus. Se ei anna pääsyä kaikkiin organisaation asiakirjoihin.
Suora käyttöoikeus asiakirjaan
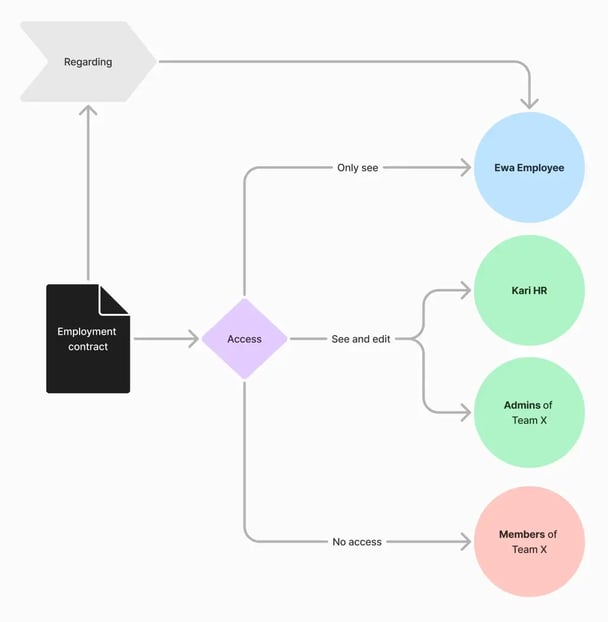
Käyttöoikeus, joka on myönnetty erikseen tietyssä asiakirjassa tietylle henkilölle, ryhmälle tai kaikille organisaatiossa. Tämä on Human tarkin käyttöoikeuksien hallinnan taso. Se tarvitaan aina riippumatta siitä, mitä järjestelmä- tai käyttäjärooleja henkilöllä on.
🔗 Tämä artikkeli keskittyy pääasiassa asiakirjojen järjestelmä- ja käyttäjärooleihin. Jos haluat lukea lisää suorista käyttöoikeustasoista, napsauta tästä.
Miksi järjestelmän ylläpitäjillä ei ole automaattisesti pääsyä kaikkiin asiakirjoihin
Edes käyttäjät, joilla on täydet järjestelmän ylläpitäjän oikeudet, eivät voi avata asiakirjaa, ellei heille ole erikseen myönnetty käyttöoikeutta siihen.
Tämä on tarkoituksellista. Asiakirjat voivat sisältää arkaluonteisia tietoja, kuten työsopimuksia ja palkkatietoja, ja Huma varmistaa, että vain oikeilla henkilöillä on niihin pääsy.
Käyttäjällä on pääsy asiakirjaan, jos:
- Asiakirja on jaettu suoraan hänelle henkilökohtaisesti
- Hän on jäsenenä ryhmässä, jolle asiakirja on jaettu
- Hän on ylläpitäjänä ryhmässä, jolle asiakirja on jaettu, ja hänellä on käyttäjärooli, jossa on asiakirjojen käyttöoikeus kyseisen ryhmän osalta
💡 Jos haluat, että henkilöllä on pääsy asiakirjoihin koko organisaatiossa, anna hänelle käyttäjärooli, jossa on asiakirjojen käyttöoikeus koko organisaation osalta. Näin hänellä on pääsy kaikkiin asiakirjoihin, jotka on jaettu organisaatiolle tai ryhmien ylläpitäjille.
🔗 Lue lisää asiakirjojen ylläpitäjien määrittämisestä.
Usein kysyttyä
Minulla on järjestelmärooli, jossa on "Hallitse kaikkia asiakirjoja" -oikeus – miksi en voi avata tiettyä asiakirjaa?
"Hallitse kaikkia asiakirjoja" -rooli antaa sinulle vain yleiskuvan asiakirjoista. Jotta pääset asiakirjan sisältöön, sinulle on myönnettävä käyttöoikeus erikseen itse asiakirjassa.
Onko järjestelmän ylläpitäjällä automaattisesti pääsy kaikkiin asiakirjoihin?
Ei. Järjestelmäroolit ja asiakirjojen käyttöoikeudet ovat täysin erillisiä. Edes täysillä oikeuksilla varustettu järjestelmän ylläpitäjä ei voi avata asiakirjaa, ellei hänelle ole erikseen myönnetty käyttöoikeutta siihen.
Voinko antaa jollekulle pääsyn kaikkiin asiakirjoihin kerralla?
Kyllä, "Laajenna käyttöoikeutta" -toiminnolla. Se laajentaa käyttöoikeuden koskemaan asiakirjojen ylläpitäjiä koko organisaatiossa. Voit myös päivittää usean asiakirjan käyttöoikeudet kerralla Asiakirjat-moduulin joukkotoiminnoilla.